
Manipulierte Claude-Code-Erweiterung betrifft bis zu 5.000 Cursor-Nutzer
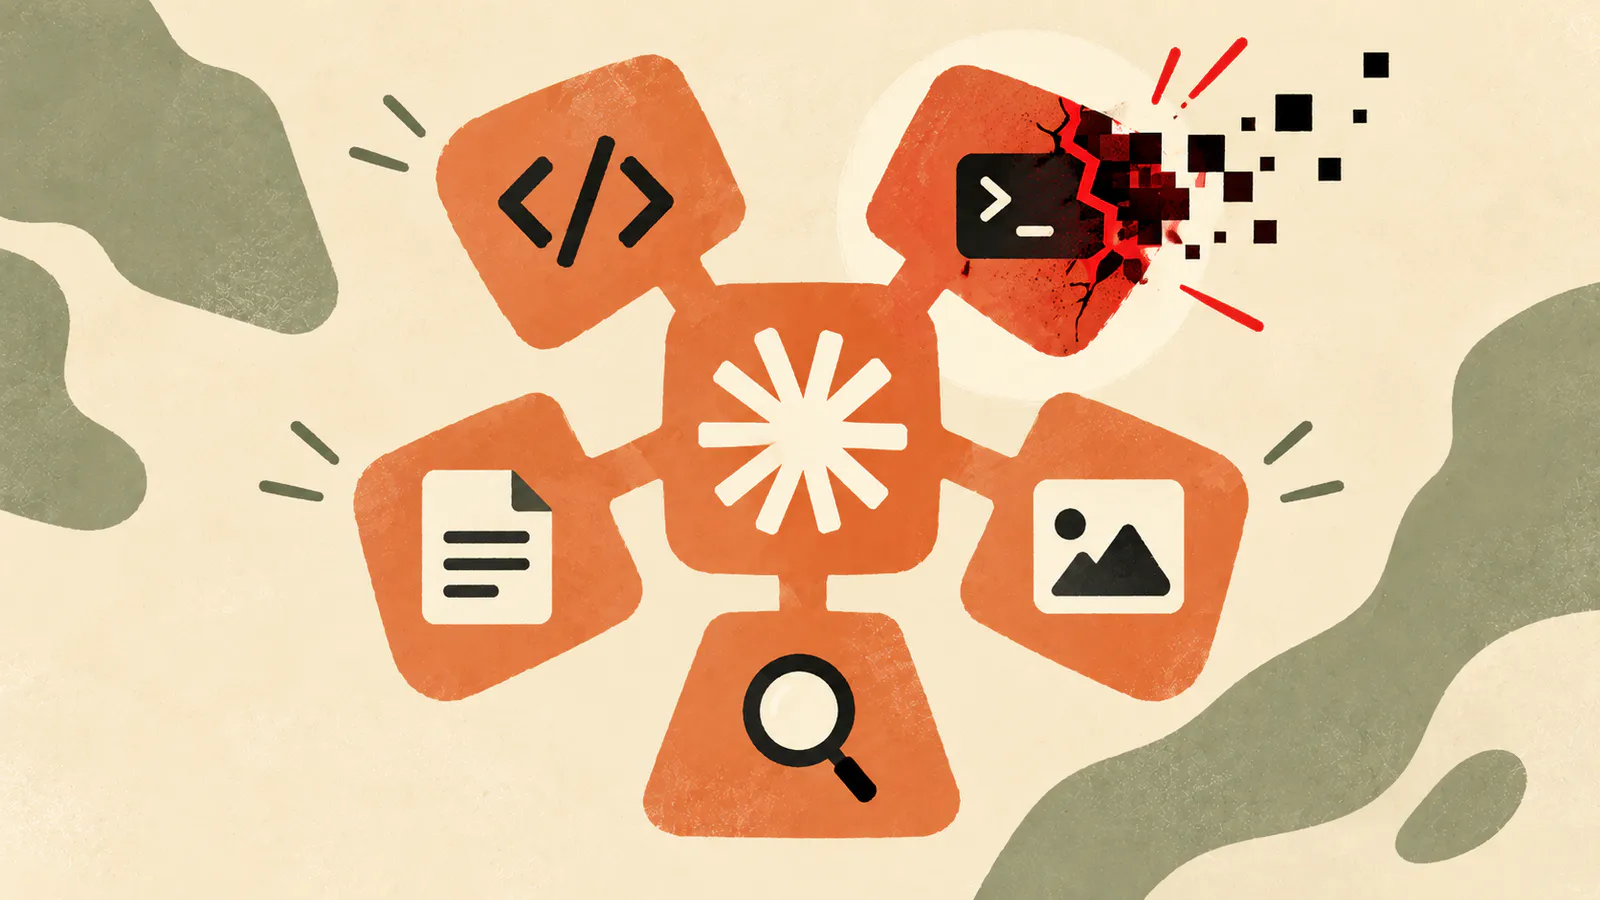
Über den Erweiterungs-Marktplatz von Cursor ist eine manipulierte Version der Claude-Code-Erweiterung verbreitet worden. Bis zu 5.000 Nutzer könnten den Schadcode erhalten haben, der Daten sammelte und eine dauerhafte Hintertür einrichten sollte.
Schadcode wollte Fernzugriff einrichten
Betroffen ist »anthropic.claude-code« in Version 2.1.313 für Windows und macOS. Sie war am 29. Oktober 2026 zwischen etwa 10:27 Uhr und 21:35 Uhr deutscher Zeit im Marktplatz verfügbar. Anthropic hatte diese manipulierte Fassung nicht entwickelt.
Nach Angaben von Cursor sammelte der eingeschleuste Code unter anderem den Nutzernamen, den Rechnernamen, das Betriebssystem, die öffentliche IP-Adresse und die in Git hinterlegte E-Mail-Adresse. Zudem fügte er einen fremden SSH-Schlüssel hinzu und versuchte, einen Tunnel zum Server des Angreifers aufzubauen. Dieser Zugang hätte dem Angreifer eine Fernsteuerung des Rechners ermöglicht.
Programmierfehler und fehlende Administratorrechte verhinderten die vollständige Einrichtung auf den meisten Rechnern. Der fremde Schlüssel, Startskripte und übertragene Gerätedaten bleiben trotzdem ein Sicherheitsrisiko.
Anzeige
Deinstallation allein genügt nicht
Cursor entfernte die Erweiterung, nahm den gesamten Marktplatz vorübergehend vom Netz und baute ihn neu auf. Das Unternehmen ließ außerdem den Server des Angreifers abschalten und fand bei seiner Prüfung keine weiteren manipulierten Erweiterungen.
Wer Version 2.1.313 im genannten Zeitraum über Cursor installiert oder aktualisiert hat, sollte die Prüfanleitung des Unternehmens nutzen. Betroffene Rechner müssen vom Netz getrennt und mit den bereitgestellten Skripten bereinigt werden. Cursor empfiehlt außerdem, erreichbare Zugangsdaten und aktive Sitzungen von einem sauberen Gerät aus zu erneuern. Nur die Erweiterung zu löschen beseitigt die zurückgelassenen Komponenten nicht.