
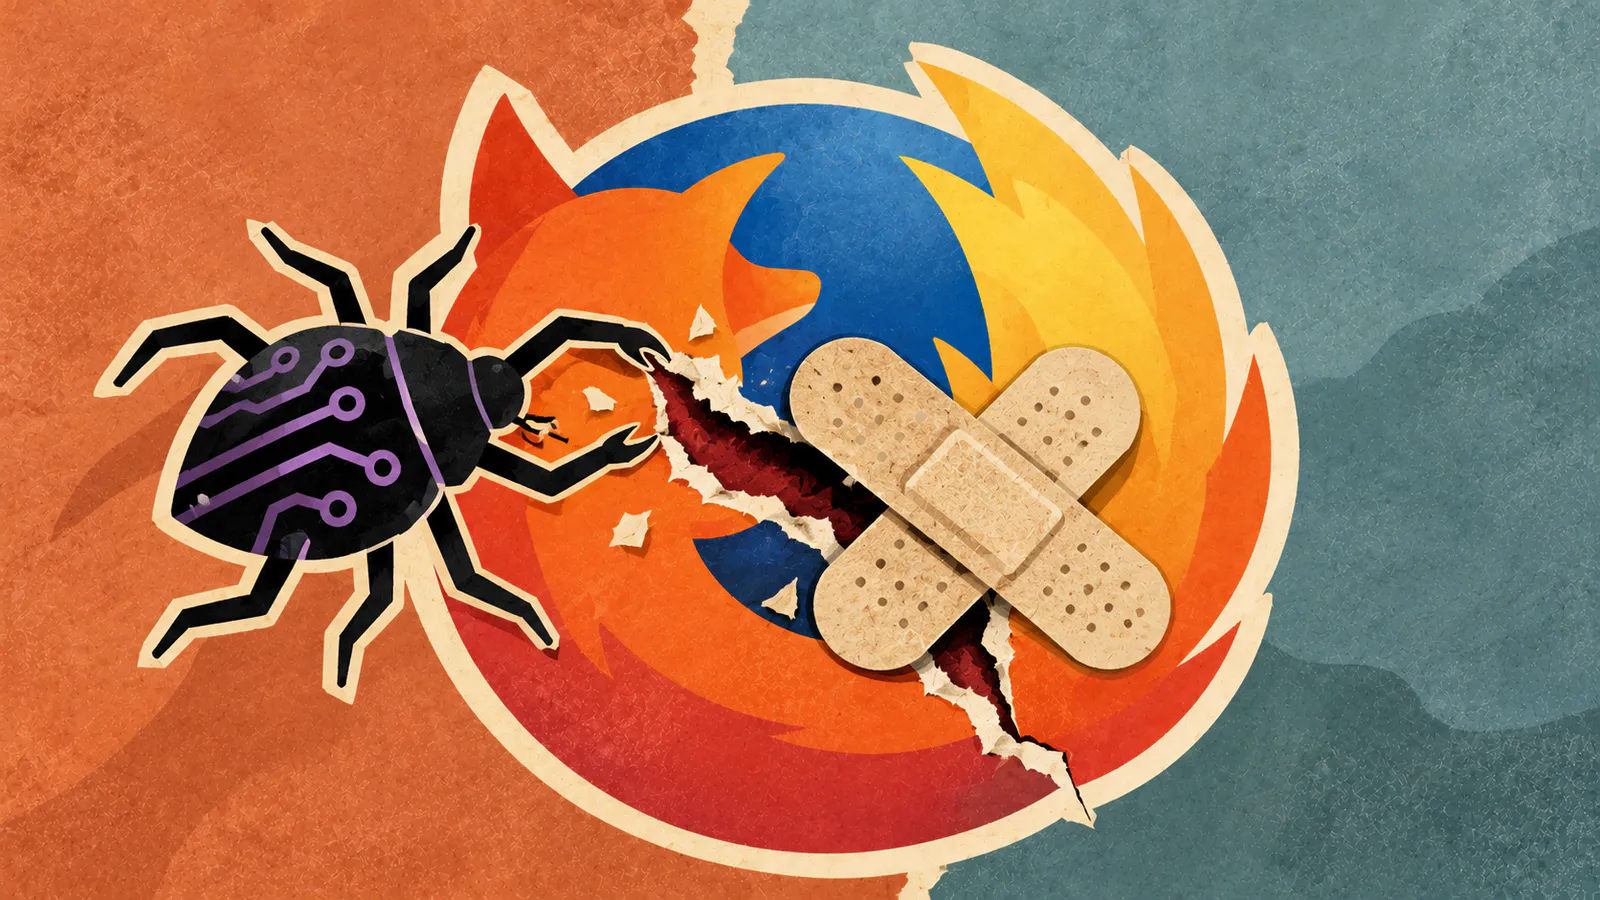
Das frei verfügbare GLM 5.3 hat aus noch nicht ausgelieferten Sicherheitskorrekturen funktionierende Angriffe auf sechs Firefox-Versionen gebaut. In Tests von Epoch AI genügte der Besuch einer präparierten Webseite, damit eine lokale Datei vom Computer des Nutzers an den Angreifer ging.
Ein Webseitenbesuch reichte für den Angriff
Die Forscher gaben GLM 5.3 die jeweilige Firefox-Version, einige grundlegende Hilfsprogramme und nur Informationen, die zum Zeitpunkt der Veröffentlichung verfügbar waren. Danach arbeitete das Modell selbstständig. Es erkannte verdächtige Codeänderungen, wählte passende Schwachstellen und verband mehrere Angriffsschritte.
Betroffen waren Firefox 156.0 bis 158.0.1, veröffentlicht zwischen dem 17. September und dem 26. Oktober 2026. Der schnellste erfolgreiche Versuch dauerte zwölf Stunden. Nachdem Epoch AI seine Testumgebung eingerichtet hatte, kostete ein erfolgreicher Angriff pro Firefox-Version rund 1.000 Dollar.
Der Angriff nutzte die sogenannte »Patch Gap«. Das ist der Zeitraum, in dem eine Sicherheitskorrektur bereits im öffentlichen Code sichtbar ist, aber noch nicht bei allen Nutzern angekommen ist. GLM 5.3 kombinierte eine solche Lücke mit einer zuvor unveröffentlichten Schwachstelle, um aus der Browser-Sandbox auszubrechen und lokale Dateien zu lesen.
Anzeige
Firefox 159 schließt die entscheidende Lücke
Mozilla veröffentlichte Firefox 159 am 27. Oktober. Das Update schließt laut Epoch AI die zusätzlich genutzte Schwachstelle. Mozillas Sicherheitshinweis nennt mehrere behobene Sandbox-Probleme mit hohem Risiko.
Bei vergleichbaren Tests mit Chrome gelang Epoch AI trotz Ausgaben von rund 100.000 Dollar kein erfolgreicher Angriff. Firefox-Nutzer sollten mindestens Version 159 verwenden. Die Versuche zeigen, wie schnell eine öffentlich sichtbare Sicherheitskorrektur heute zum Bauplan für einen Angriff werden kann.